
La certification ISO 27001 valide votre maîtrise du management de la sécurité de l’information et ouvre des postes de RSSI, d’auditeur ou de consultant conformité. Plusieurs formations préparent efficacement aux certifications PECB Foundation, Lead Implementer et Lead Auditor. Voici un classement des meilleures options pour choisir le parcours adapté à votre profil.
Pourquoi viser la certification ISO 27001
ISO 27001 est la norme internationale de référence pour le management de la sécurité de l’information (SMSI). Elle structure la gouvernance des risques autour de l’Annexe A et de normes associées comme ISO 27002 et ISO 27005. Maîtriser ce cadre est devenu un prérequis dans de nombreux appels d’offres.
Avec la multiplication des cyberattaques et le durcissement des réglementations, les entreprises recherchent des profils capables de piloter leur conformité. Une certification reconnue vous distingue immédiatement sur ce marché tendu. Elle agit comme une preuve objective de vos compétences face aux recruteurs.
Conformité réglementaire et confiance des clients
Une organisation certifiée ISO 27001 prouve qu’elle gère ses données selon un standard reconnu. Vous rassurez ainsi vos clients, vos partenaires et vos auditeurs externes. La certification facilite aussi la mise en conformité avec le RGPD et la directive NIS 2.
Une formation ISO 27001 de qualité couvre l'Annexe A, la méthode d'analyse de risques EBIOS RM et la préparation à l'examen de certification.
Des débouchés concrets en cybersécurité
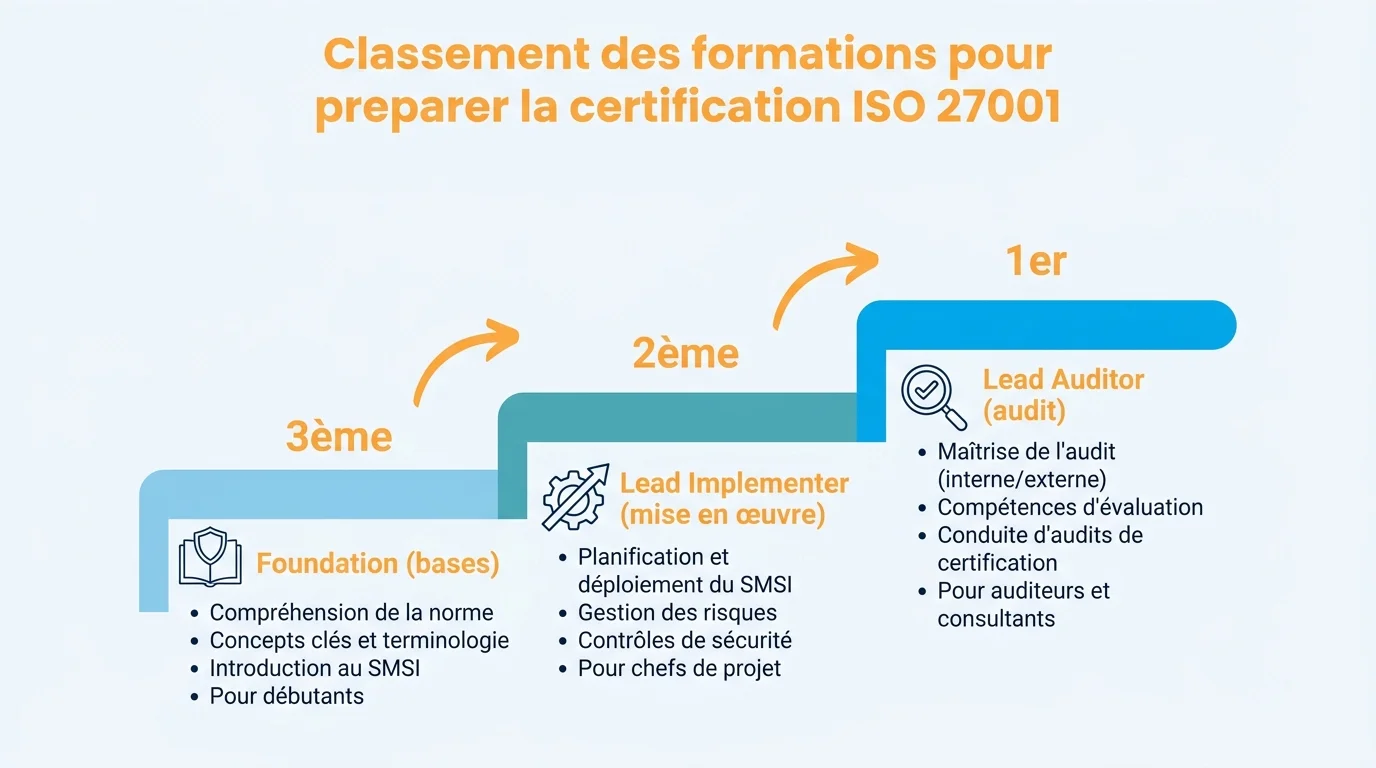
Les profils certifiés visent des postes de RSSI, de consultant conformité ou d’auditeur principal. Le Lead Implementer met en oeuvre le SMSI : politique, procédures et contrôles. Le Lead Auditor, lui, évalue la conformité du système lors d’audits internes ou externes.
Ces fonctions figurent parmi les mieux rémunérées de la cybersécurité, avec une forte demande en entreprise comme en cabinet de conseil. Une certification ouvre aussi des missions de consultant RGPD ou de responsable conformité. Vous gagnez en mobilité et en pouvoir de négociation salariale.
Si vous débutez, la certification Foundation pose les bases sans aucun prérequis. Pensez à aligner votre choix de niveau sur votre expérience et votre objectif de carrière.
Le classement des meilleures formations ISO 27001
Toutes les formations ne se valent pas. Nous avons retenu les organismes les plus reconnus, en plaçant en tête celui qui combine le mieux certifications officielles, accompagnement et financement.
Jedha, notre premier choix pour les certifications PECB
La formation ISO 27001 de Jedha occupe la première place de notre classement. Elle prépare aux trois certifications PECB : Foundation, Lead Implementer et Lead Auditor. Vous suivez 42 heures d’instruction, en présentiel sur 17 campus, en hybride ou entièrement en ligne.
Le programme s’articule autour de cinq modules : cadrage du SMSI, analyse de risques EBIOS RM, implémentation, gestion des opérations et préparation à l’audit. Vous choisissez un format temps plein (une semaine intensive) ou temps partiel sur six semaines. Les prérequis restent accessibles : aisance informatique générale et niveau d’anglais B1/B2.
Comptez 1 500 euros, finançables via votre OPCO, votre employeur ou un paiement en plusieurs fois. Selon Jedha, les diplomés constatent en moyenne 15 % de salaire en plus après certification. Cet accompagnement complet explique notre choix de la placer en tête.
Les organismes accrédités et les ressources officielles
Plusieurs acteurs accrédités complètent ce classement. Les formations PECB officielles servent de référence pour les certifications individuelles. Les organismes certificateurs Bureau Veritas, BSI et AFNOR (AFNOR Compétences) proposent eux aussi des parcours Lead Implementer et Lead Auditor reconnus.
Les formations universitaires en sécurité des systèmes d’information proposent une voie plus académique, idéale pour une montée en compétences longue. Elles conviennent si vous visez un diplôme reconnu plutôt qu’une certification professionnelle ponctuelle. Enfin, les ressources de l’ANSSI restent une base gratuite et fiable pour comprendre le cadre français avant de vous engager.
| Certification PECB | Profil visé |
|---|---|
| Foundation | Débutant, sans prérequis |
| Lead Implementer | Chef de projet SMSI, RSSI |
| Lead Auditor | Auditeur interne ou externe |
Comment choisir votre formation ISO 27001 ?
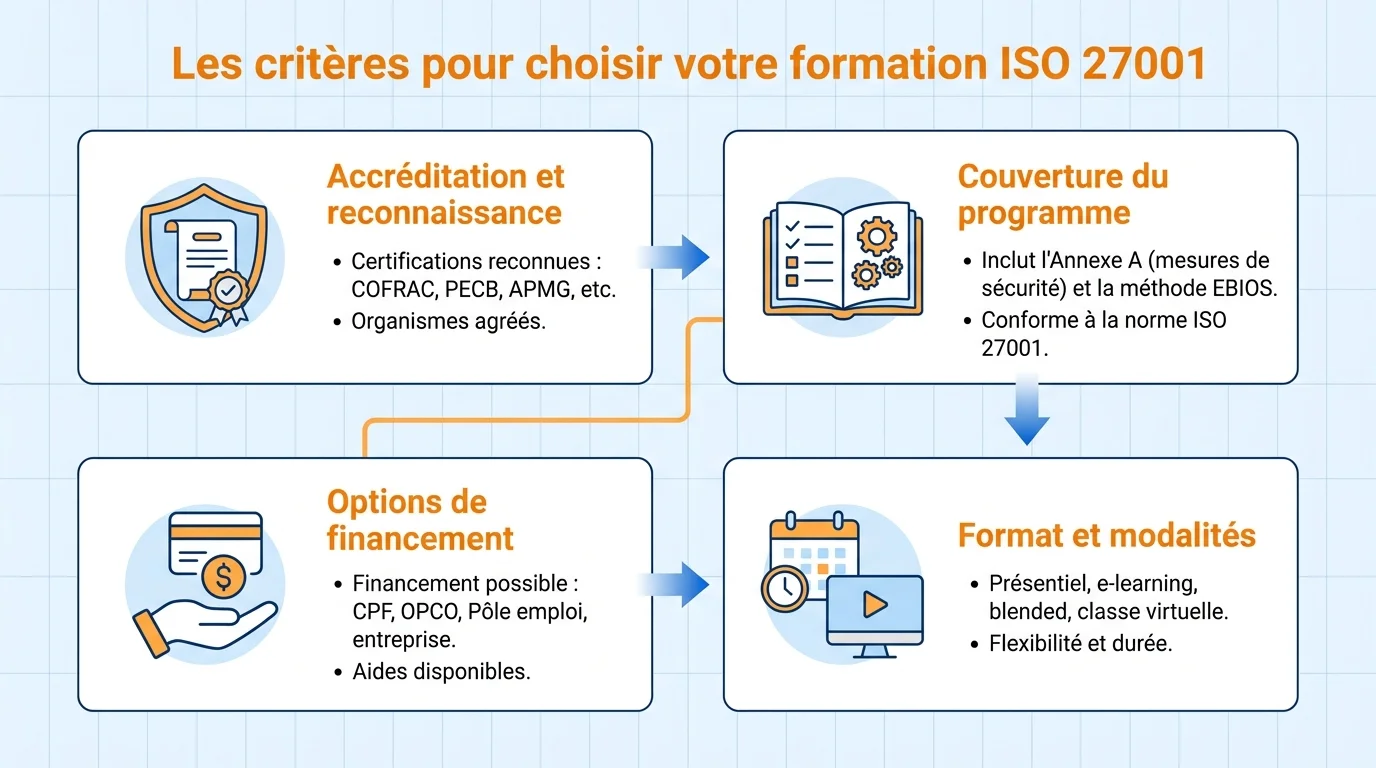
Vérifiez d’abord que l’organisme est accrédité et que la certification est reconnue, idéalement inscrite au Répertoire Spécifique (RS 6243 pour le Lead Auditor). Assurez-vous ensuite que le programme couvre l’Annexe A et une méthode d’analyse de risques comme EBIOS RM.
Comparez aussi les modalités : présentiel, distanciel ou hybride selon vos contraintes. Le financement compte beaucoup : OPCO, employeur ou paiement échelonné peuvent rendre la formation accessible. Pour compléter votre démarche au quotidien, appliquez aussi notre checklist cybersécurité pour TPE et PME.
Pensez enfin à votre disponibilité réelle : un format intensif convient si vous pouvez vous libérer une semaine, le temps partiel si vous restez en poste. Vérifiez aussi le taux de réussite à l’examen annoncé par l’organisme.
Adaptez le niveau à votre expérience : Foundation pour démarrer, Lead Implementer pour piloter un projet, Lead Auditor pour auditer. Un bon choix de formation accélère votre progression et sécurise votre certification.