
La cybersécurité d’une TPE ou PME se construit avec une vingtaine d’actions opérationnelles, couvrant les accès, les sauvegardes, les mises à jour, la formation des équipes et la réponse à incident. 43 % des TPE françaises ont subi une tentative de phishing en 2025 et 55 % des entreprises victimes d’un ransomware déposent le bilan dans les 18 mois. Cette checklist reprend les 13 mesures de l’ANSSI et ajoute 7 actions 2026 liées au cloud, aux sous-traitants et à la conformité NIS2. Chaque action peut être mise en oeuvre sans expertise technique poussée, avec un coût modéré.
Panorama des menaces qui visent la cybersécurité PME en 2026
Les petites structures ne sont plus des cibles secondaires. Selon la CNIL, 69 % des notifications de violations de données proviennent de TPE, PME et ETI, avec une hausse continue du piratage informatique comme cause principale. L’ANSSI a traité plus de 4 386 événements de sécurité sur la dernière année, soit une progression de 15 %.
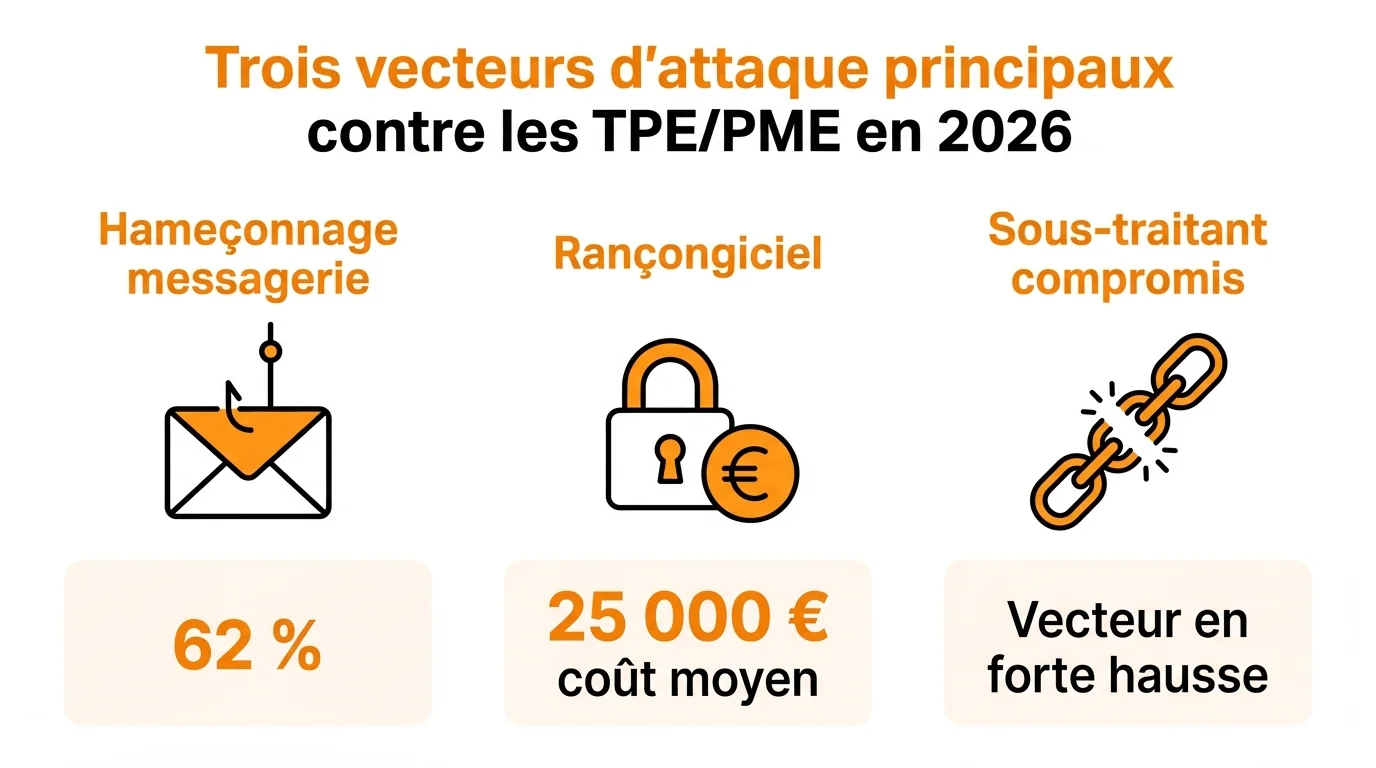
Trois vecteurs concentrent l’essentiel des incidents observés chez les entreprises de moins de 250 salariés. Les comprendre oriente directement les priorités de votre checklist.
- Hameçonnage et fraude au président : 62 % des piratages passent par la messagerie professionnelle, souvent via une fausse facture ou une demande de virement urgent.
- Rançongiciel (ransomware) : les montants demandés oscillent entre 5 000 et 50 000 euros, avec un coût total moyen de 25 000 euros par incident pour une PME.
- Compromission d’un sous-traitant : un prestataire informatique, un cabinet comptable ou un fournisseur SaaS mal sécurisé devient la porte d’entrée vers votre système.
Le profil type de l’attaque 2026 combine une ingénierie sociale assistée par IA (deepfake vocal, email parfaitement rédigé) et l’exploitation d’une faille non corrigée sur un logiciel exposé à internet. Le coût d’une heure de préparation bat toujours celui d’une semaine de gestion de crise.
Les 8 actions de base à mettre en place cette semaine
Évaluez votre maturité cybersécurité en 20 points
Cochez chaque action déjà en place dans votre TPE ou PME. Votre score sur 100 et les priorités à traiter s'affichent automatiquement.
0/100
Score de maturité
Commencez à cocher les actions déjà en place
Ces huit actions couvrent environ 80 % du risque pour une TPE de moins de 20 salariés. Vous pouvez les déployer en deux à trois demi-journées, sans budget dédié, en utilisant les fonctions déjà présentes dans Microsoft 365, Google Workspace ou vos antivirus existants.
- Activer l’authentification multifacteur sur la messagerie, la banque, la comptabilité et le CRM.
- Mettre à jour Windows, macOS, navigateurs et logiciels métier en mode automatique.
- Installer un antivirus de dernière génération sur chaque poste et serveur, avec console centralisée.
- Créer trois sauvegardes dont une hors ligne, selon la règle 3-2-1.
- Tester la restauration d’une sauvegarde au moins une fois par trimestre.
- Déployer un gestionnaire de mots de passe (Bitwarden, 1Password) pour l’ensemble des collaborateurs.
- Fermer les ports non utilisés sur le pare-feu et désactiver les comptes inactifs.
- Documenter la procédure à suivre en cas d’alerte, avec numéros d’urgence affichés.
Répartir les priorités selon votre taille
Une micro-entreprise ne traite pas le même périmètre qu’une PME de 40 salariés. Le tableau suivant donne un ordre de grandeur pour planifier votre première itération.
| Taille | Budget annuel conseillé | Priorité n°1 | Échéance |
|---|---|---|---|
| 1 à 9 salariés | 2 000 à 5 000 € | MFA et sauvegardes | 30 jours |
| 10 à 49 salariés | 10 000 à 30 000 € | Antivirus géré et formation | 60 jours |
| 50 à 249 salariés | 30 000 à 80 000 € | Audit et NIS2 | 90 jours |
Durcir les accès et les mots de passe en sécurité informatique entreprise
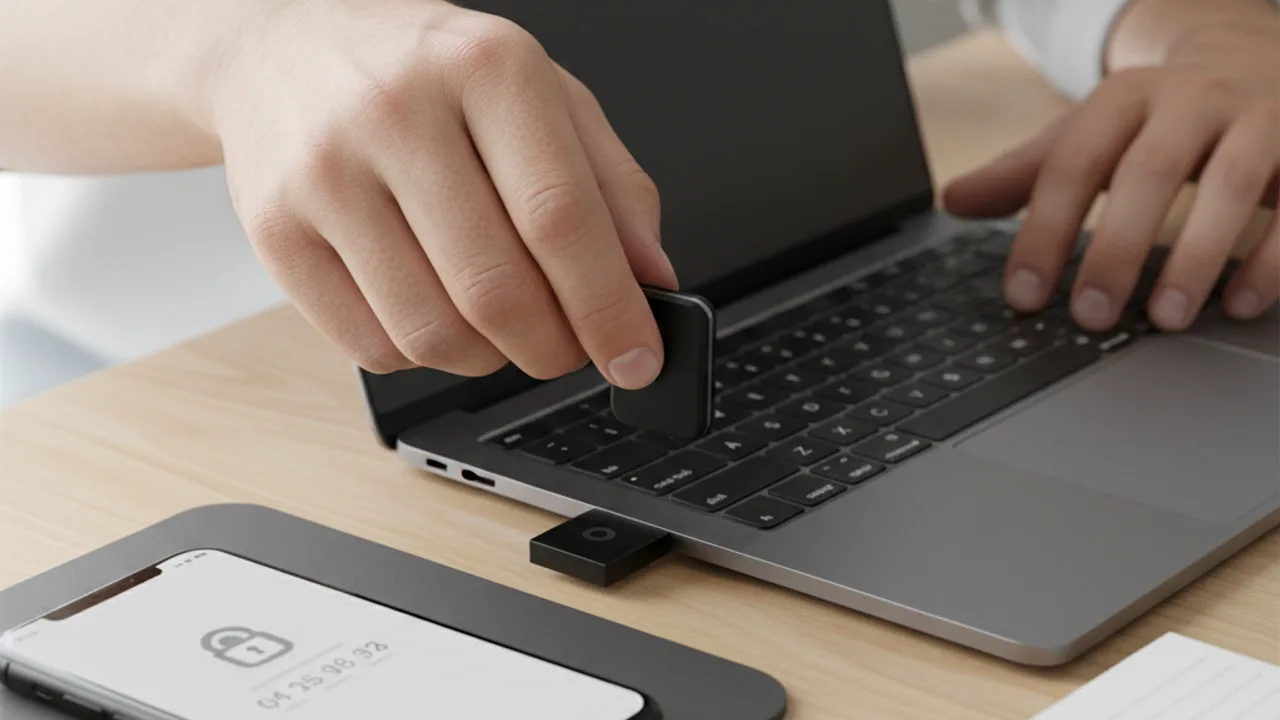
La gestion des accès reste la première ligne de défense. 91 % des intrusions démarrent par un identifiant volé ou deviné, selon les rapports Verizon DBIR des dernières années. Quatre règles suffisent pour lever la majorité des risques, en commençant par l’adoption d’un générateur de mots de passe sécurisés et en le combinant avec un gestionnaire de mots de passe. Pour renforcer cette protection, il est judicieux de choisir un VPN fiable lors de connexions sensibles.
- Mot de passe long : minimum 14 caractères, généré par un coffre-fort, jamais réutilisé entre services.
- MFA intelligent : privilégiez les clés physiques FIDO2 ou les applications TOTP au SMS, vulnérable au SIM swap. Notre analyse du MFA nouvelle génération détaille les options recommandées.
- Comptes à privilèges séparés : un administrateur dispose d’un second compte, utilisé uniquement pour les tâches sensibles.
- Revue trimestrielle des droits, avec désactivation immédiate des comptes de collaborateurs partis.
Sécuriser la messagerie, maillon faible historique
La messagerie concentre la majorité des attaques. Configurez SPF, DKIM et DMARC sur votre domaine pour bloquer l’usurpation, activez le filtrage anti-hameçonnage avancé et interdisez le transfert automatique vers des boîtes externes. Un test Have I Been Pwned sur l’ensemble des adresses professionnelles vous dira quels comptes ont fuité.
Sauvegardes, mises à jour et plan de reprise
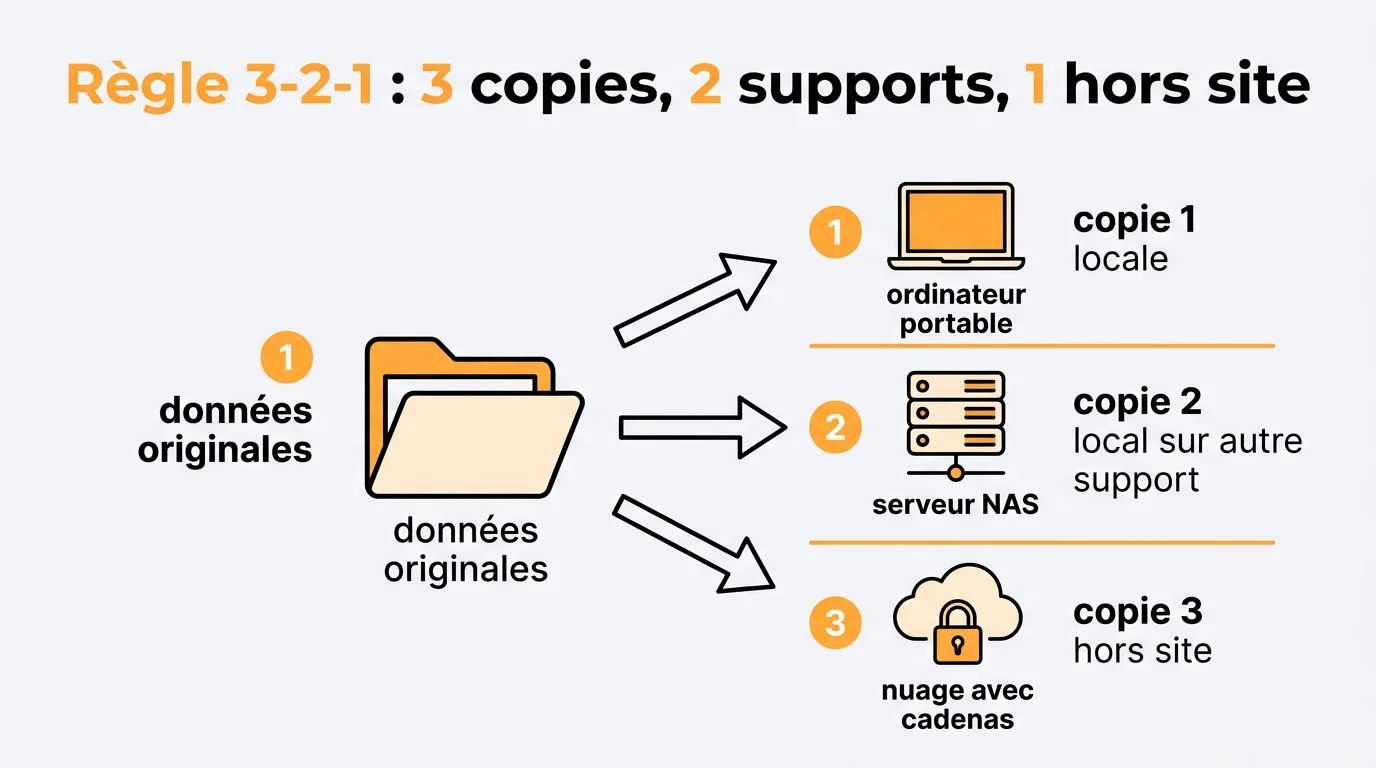
La différence entre une PME qui survit à un ransomware et une autre qui ferme tient souvent à la qualité de ses sauvegardes. La règle officielle de l’ANSSI se résume en trois chiffres.
| Règle | Détail | Exemple concret |
|---|---|---|
| 3 copies | 3 versions de chaque donnée critique | Poste de travail, serveur NAS, cloud |
| 2 supports | 2 technologies différentes | Disque dur local et stockage objet |
| 1 hors site | 1 copie physiquement isolée | Coffre-fort cloud ou disque déconnecté |
Pour les mises à jour, activez le déploiement automatique du système d’exploitation et du navigateur, puis inventoriez les logiciels métier qui réclament une intervention manuelle. Les mises à jour automatiques comblent environ 80 % des failles connues avant qu’elles soient exploitées en masse.
Si vos sauvegardes ou vos serveurs partent dans le cloud, vérifiez les garanties de votre prestataire : voyez les critères pour choisir un hébergeur cloud (disponibilité, localisation, réversibilité).
Un plan de reprise ne tient pas dans un document de 50 pages. Les éléments réellement utiles sont courts et connus de tous. Vous pouvez les structurer en annexe d’un document partagé, puis les réviser deux fois par an.
- Contacts d’urgence : hébergeur, prestataire informatique, assureur cyber, CERT-FR.
- Procédure d’isolement : débrancher le réseau, couper le Wi-Fi, photographier les écrans avant toute action.
- Ordre de redémarrage : pare-feu, serveur, postes clients, applications métier.
Former les équipes et organiser l’audit cybersécurité annuel
Les outils techniques s’effondrent sans adoption humaine. Une campagne de sensibilisation de 30 minutes tous les trimestres, combinée à deux simulations de phishing par an, réduit considérablement les clics dangereux. Les ressources gratuites de Cybermalveillance.gouv.fr couvrent la majorité des scénarios.
Programmer un audit cybersécurité léger chaque année
Un audit cybersécurité ne nécessite pas toujours un prestataire externe. Un auto-diagnostic annuel, complété tous les trois ans par un audit indépendant, suffit pour la plupart des TPE et PME. Les points à vérifier incluent la cartographie des données, la liste des accès actifs, l’état des sauvegardes et la conformité des sous-traitants.
Réflexes à transmettre à chaque collaborateur
Ces cinq réflexes couvrent la quasi-totalité des attaques par ingénierie sociale. Affichez-les dans les salles de pause, rappelez-les lors de l’onboarding et intégrez-les à un quiz annuel.
- Vérifier l’expéditeur réel en survolant l’adresse avant de cliquer.
- Signaler au support tout email douteux, même après avoir cliqué.
- Ne jamais communiquer un mot de passe ou un code MFA par téléphone.
- Verrouiller sa session à chaque sortie du poste (touche Windows + L).
- Utiliser le VPN d’entreprise sur tout réseau Wi-Fi non maîtrisé.
Conformité NIS2, RGPD et relations avec les sous-traitants
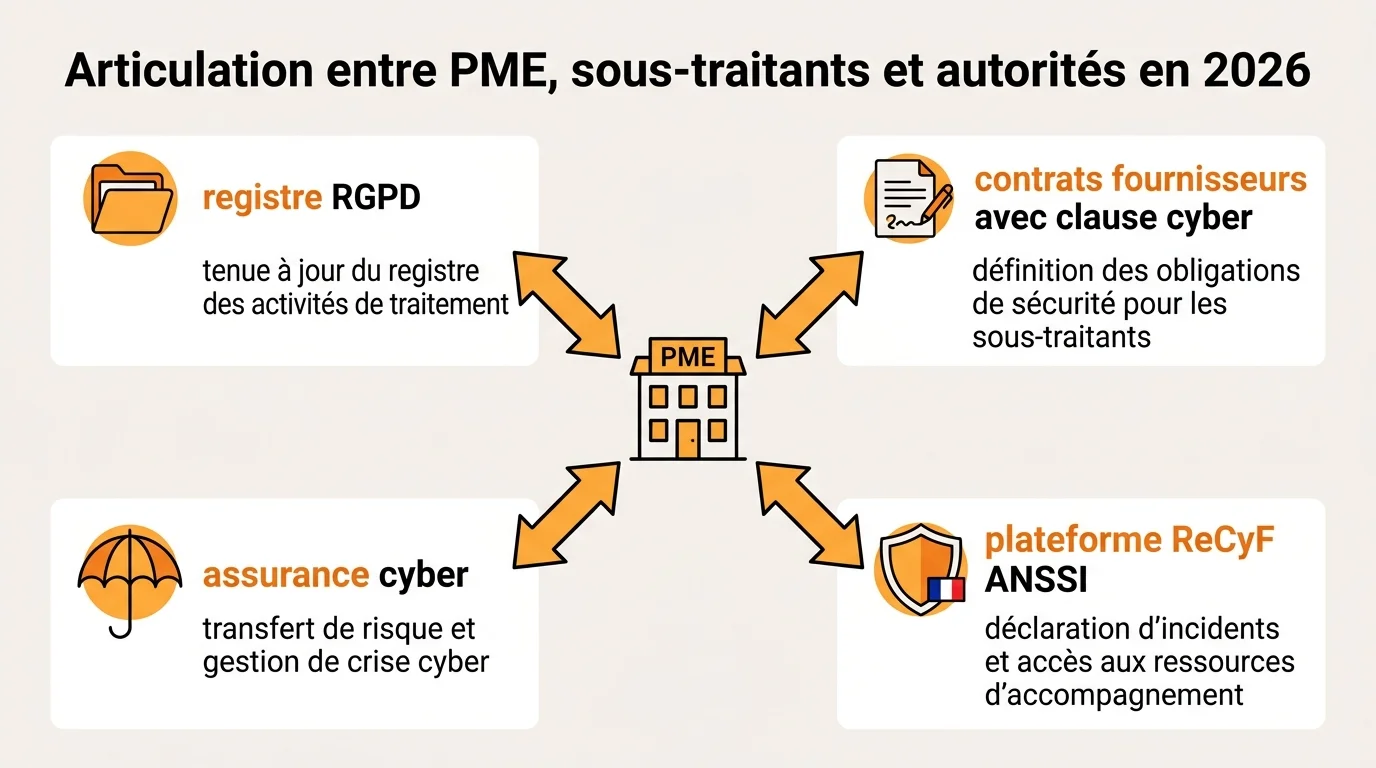
La directive NIS2, transposée en droit français, étend les obligations de cybersécurité à des milliers d’entités moyennes considérées comme essentielles ou importantes. Même hors du périmètre obligatoire, de plus en plus de donneurs d’ordre exigent un minimum de garanties dans leurs contrats, notamment en matière de protection des données et de gouvernance, pour laquelle un modèle de politique de confidentialité s’avère indispensable.
Les quatre derniers points de la checklist ferment la boucle en articulant votre sécurité avec votre écosystème. Ils sont souvent négligés alors qu’ils conditionnent la continuité commerciale.
- Registre des traitements RGPD tenu à jour, avec base légale et durée de conservation.
- Clause cybersécurité dans les contrats fournisseurs, incluant la notification d’incident sous 48 heures.
- Souscription d’une assurance cyber adaptée au chiffre d’affaires, avec vérification des exclusions.
- Déclaration d’un point de contact sur la plateforme ReCyF de l’ANSSI pour les entités soumises à NIS2.
Cette vingtaine d’actions, déployées progressivement sur six à douze mois, place une TPE ou PME au-dessus du niveau d’exposition moyen. Les attaquants choisissent la cible la plus simple. Votre objectif n’est pas d’être invulnérable, mais d’être plus difficile à pénétrer que le voisin. Si vous visez ensuite une démarche certifiée, les formations à la certification ISO 27001 donnent le cadre.