
De nombreuses structures pensent que les pirates informatiques visent uniquement les multinationales. Elles laissent leurs réseaux vulnérables et leurs données exposées. Pourtant, une seule faille bloque définitivement les opérations quotidiennes.
Mettre en place un cadre structuré change radicalement votre posture défensive. Voyons comment cette norme internationale sécurise l’avenir de votre activité.
Les enjeux de la sécurité de l’information pour les petites structures et les bénéfices de la norme
Protéger les données sensibles face au coût grandissant des cyberattaques
Les cybercriminels ciblent de plus en plus les structures de taille modeste car leurs défenses restent souvent perméables. Une attaque par rançongiciel paralyse rapidement l’ensemble de vos opérations quotidiennes et bloque l’accès à vos dossiers clients. Mettre en place la norme iso 27001 structure votre approche défensive sur le long terme.
Cette démarche identifie vos vulnérabilités avant qu’elles ne soient exploitées par des personnes malveillantes. Vous passez ainsi d’une posture réactive à une véritable stratégie d’anticipation. Votre Système de Management de la Sécurité de l’Information limite drastiquement les risques d’intrusion.
Assurer la conformité avec les exigences réglementaires du RGPD et de la directive NIS2
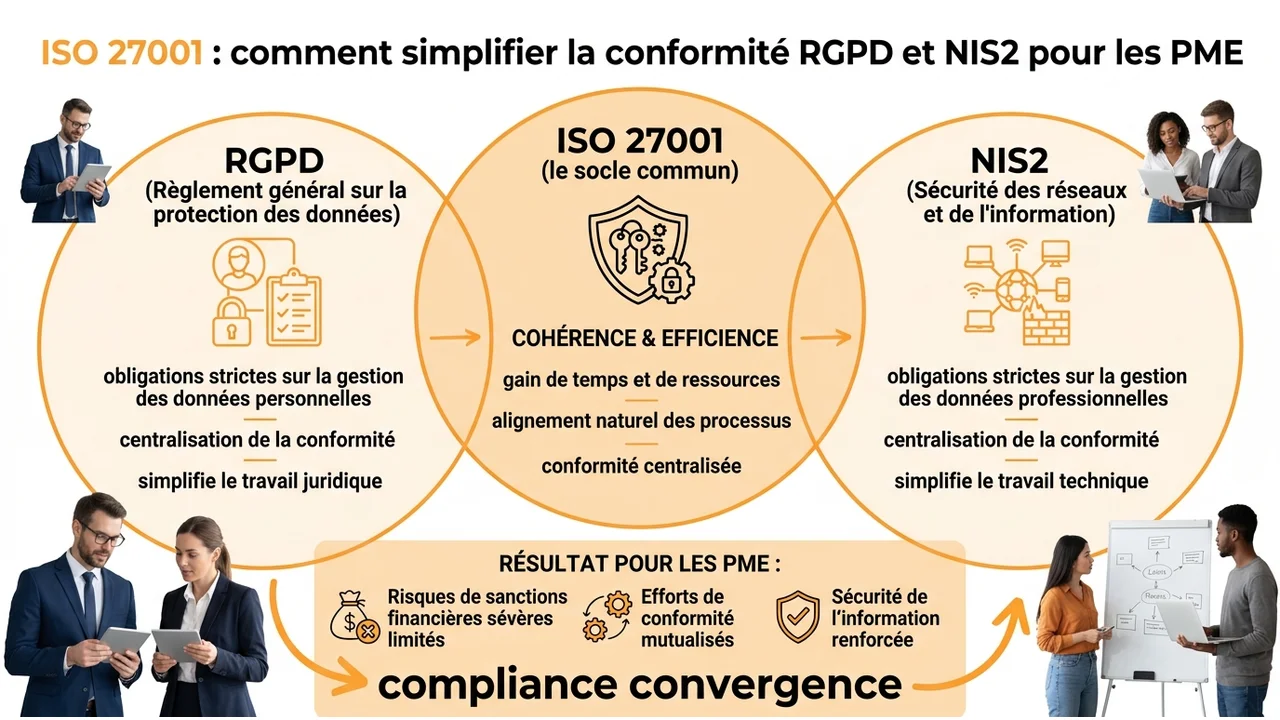
Les cadres légaux imposent des obligations strictes sur la gestion des données personnelles et professionnelles. Ignorer ces directives vous expose à des sanctions financières sévères de la part des autorités de contrôle.
La certification aligne naturellement vos processus avec le RGPD et la directive NIS2. Vous centralisez ainsi vos efforts de conformité au sein d’un seul et même système. Cela simplifie considérablement le travail de vos équipes juridiques et techniques.
Faire de la cybersécurité un levier commercial pour rassurer les clients et gagner des appels d’offres
Vos donneurs d’ordre exigent des garanties solides avant de vous confier leurs informations sensibles. Sans preuve de votre fiabilité, vous perdez des opportunités face à vos concurrents déjà certifiés.
Ce certificat devient un véritable avantage concurrentiel lors de vos négociations commerciales. Il vous ouvre directement les portes de nouveaux marchés, notamment lors des appels d’offres publics. Vos partenaires savent que leurs données restent entre de bonnes mains.
Les étapes de mise en oeuvre et le budget à anticiper pour réussir le projet
Définir le périmètre et réaliser l’analyse de risques initiale
Le lancement du projet nécessite une délimitation claire de votre périmètre d’action. Un champ d’application trop large complique inutilement la tâche et allonge les délais. Vous devez ensuite cartographier vos actifs informatiques et évaluer les menaces réelles qui pèsent sur eux.
Cette analyse de risques détermine les contrôles de sécurité à déployer en priorité. Vous concentrez ainsi vos efforts financiers et humains là où le danger frappe le plus fort.
Chiffrer les coûts réels et évaluer le retour sur investissement
Votre budget varie selon la taille de votre structure et votre maturité initiale en matière de protection. Vous devez anticiper les dépenses liées au conseil externe, aux outils logiciels et à l’évaluation finale.
| Poste de dépense | Estimation pour une PME/ETI |
|---|---|
| Accompagnement et conseil | 25 000€ à 45 000€ |
| Outils et logiciels de gestion | 5 000 € à 20 000 € |
| Audit final (cycle de 3 ans) | 10 000€ à 15 000€ |
Ces investissements se rentabilisent rapidement dès la première tentative d’intrusion déjouée. Vous réduisez également vos primes d’assurance cyber grâce à cette preuve tangible de bonne gestion.
Simplifier et automatiser la démarche en six mois avec l’accompagnement de FeelAgile
La préparation s’étale souvent sur plus d’une année si vous avancez seul dans la création de vos documents. C’est pourquoi confier sa cybersécurité à des spécialistes accélère considérablement le processus de mise en conformité.
Si vous recherchez un partenaire de confiance, l’entreprise FeelAgile déploie des méthodes agiles pour vous accompagner à la certification ISO 27001 de la définition du périmètre jusqu’à l’audit, sans dérive ni mauvaise surprise. Leur plateforme propriétaire Oversecur centralise et automatise la gestion de vos exigences réglementaires. Vous pilotez votre conformité, vos risques et vos audits depuis une interface unique.
Préparer l’audit documentaire et l’audit sur site pour obtenir le certificat
L’évaluation officielle se déroule en deux temps bien distincts sous la supervision d’un auditeur indépendant. L’expert vérifie d’abord la conformité de votre documentation avec les exigences de la norme.
Il se déplace ensuite dans vos locaux pour constater l’application réelle de vos procédures par vos collaborateurs. La réussite de ces deux phases déclenche la remise de votre attestation, valable pour un cycle de trois ans.
La checklist des questions à se poser
S’assurer de l’engagement profond de la direction et définir les bonnes motivations
Une démarche isolée du service informatique échoue systématiquement par manque de soutien global. La direction doit porter le projet, communiquer sa vision et allouer les ressources nécessaires. Posez-vous ces questions directrices avant de démarrer le chantier :
- Quels sont nos objectifs commerciaux à court terme ?
- Quel budget sommes-nous prêts à investir cette année ?
- Qui pilotera le projet en interne ?
Éviter les pièges d’un périmètre trop complexe et du manque de sensibilisation des collaborateurs
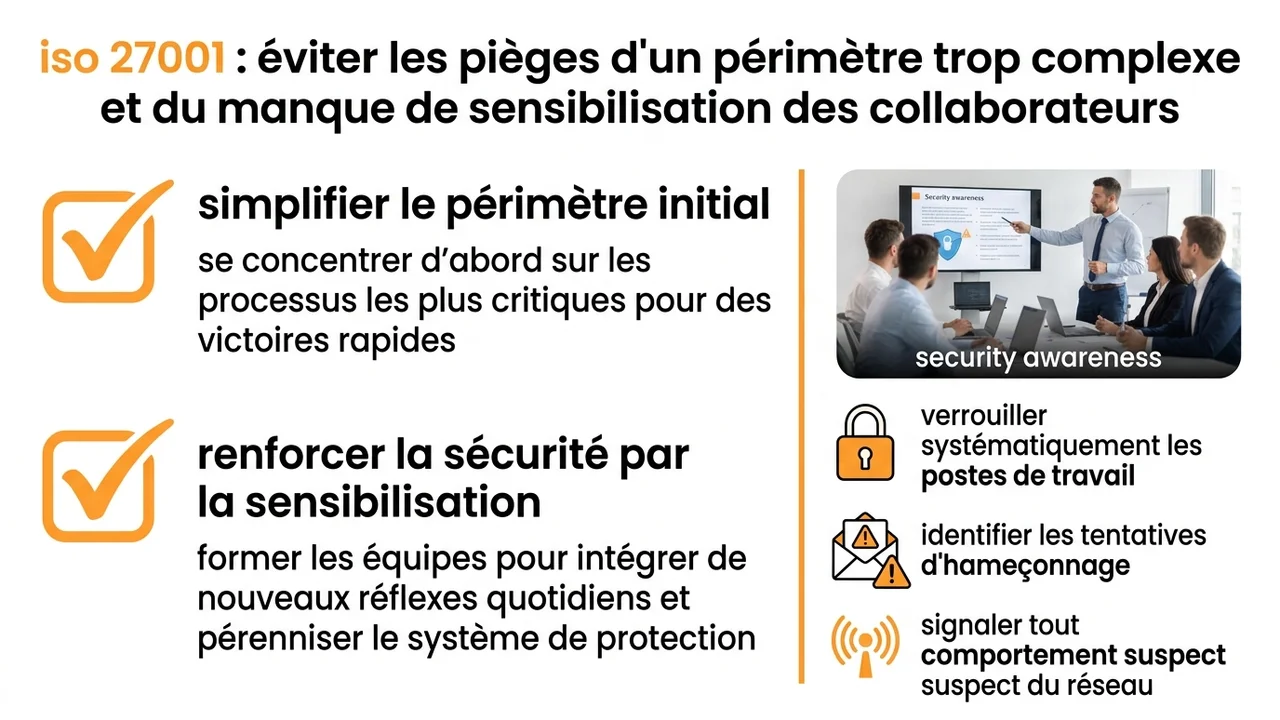
Vouloir tout sécuriser d’un coup paralyse l’organisation et décourage vos équipes. Concentrez-vous d’abord sur vos processus les plus critiques pour obtenir des victoires rapides. La faille humaine reste par ailleurs la principale porte d’entrée des attaques informatiques.
Vos équipes intègrent de nouveaux réflexes quotidiens pour pérenniser le système de protection :
- Verrouiller systématiquement les postes de travail en cas d’absence.
- Identifier les tentatives d’hameçonnage par courriel.
- Signaler immédiatement tout comportement suspect du réseau.
Choisir le bon organisme certificateur pour garantir une démarche d’amélioration continue
Le choix de votre partenaire d’évaluation conditionne la crédibilité de votre certificat sur le marché. Sélectionnez un acteur accrédité par les instances nationales compétentes pour garantir la validité du document.
Cet intervenant réalisera des visites de surveillance annuelles pour valider vos progrès continus. Votre système s’adapte ainsi en permanence aux nouvelles techniques d’attaque.