
Une boîte mail piratée se reprend en six étapes claires : changer le mot de passe, déconnecter les sessions actives, activer la double authentification, inspecter les règles de transfert, prévenir vos contacts et scanner votre appareil. Agissez vite, car chaque heure laissée à l’attaquant lui permet d’envoyer des courriels frauduleux en votre nom et de fouiller vos autres comptes. La règle de transfert cachée reste le piège le plus souvent oublié : c’est elle qui laisse le pirate lire vos messages même après un changement de mot de passe.
Comment savoir si votre boîte mail est piratée ?
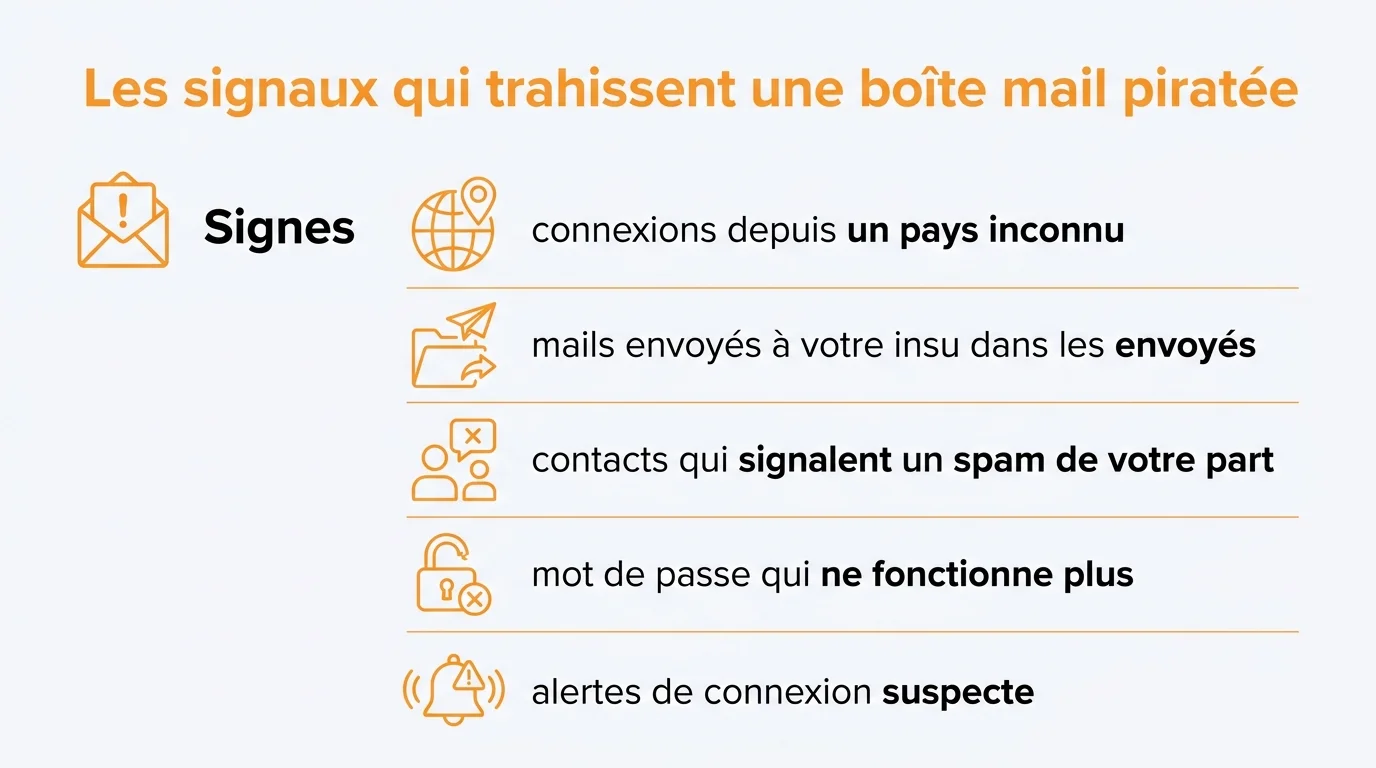
Un compte compromis laisse presque toujours des traces. Avant de paniquer, prenez deux minutes pour vérifier quelques indices concrets. Ils vous diront si vous faites face à un simple bug ou à une véritable intrusion.
Les signes qui ne trompent pas
Plusieurs signaux doivent vous alerter immédiatement. Un seul suffit parfois à confirmer une compromission, surtout s’il s’accompagne d’un mot de passe qui ne fonctionne plus.
- Des messages présents dans vos éléments envoyés que vous n’avez jamais écrits.
- Des contacts qui vous signalent un courriel étrange ou un spam venant de votre adresse.
- Une alerte de connexion depuis un appareil ou un pays que vous ne reconnaissez pas.
- Votre mot de passe habituel qui est soudainement refusé.
- Des demandes de réinitialisation sur d’autres comptes liés à cette adresse.
Ce tableau résume les réflexes à adopter face à chaque signal. Gardez-le sous les yeux pendant que vous reprenez la main.
| Signe d’alerte | Action immédiate |
|---|---|
| Mot de passe refusé alors qu’il est correct | Lancez la procédure de récupération du fournisseur |
| Mails envoyés à votre insu | Changez le mot de passe et prévenez vos contacts |
| Connexion depuis un lieu inconnu | Déconnectez toutes les sessions actives |
| Redirection ou filtre que vous n’avez pas créé | Supprimez la règle et coupez le transfert |
| Numéro ou email de secours modifié | Rétablissez vos coordonnées de récupération |
Vérifier l’activité récente de votre compte
La plupart des messageries proposent un historique des connexions. Sur Gmail, Outlook ou Yahoo, vous y voyez la date, l’adresse IP et le type d’appareil utilisé. Une connexion nocturne depuis un pays lointain ne trompe pas.
Selon Cybermalveillance.gouv.fr, le piratage de compte figure chaque année parmi les trois premières menaces signalées par les particuliers. Agir dans l'heure limite fortement les dégâts.
Boîte mail piratée : les 6 étapes pour reprendre le contrôle
Reprendre le contrôle de ma boîte mail
Cochez chaque action au fur et à mesure. L'outil suit votre progression et vous rappelle l'étape à traiter en priorité.
0 / 6 étapes réalisées
Étape prioritaire : Changez votre mot de passe.
Une fois l’intrusion confirmée, suivez ces six actions dans l’ordre. Chaque étape ferme une porte que l’attaquant pourrait réutiliser. Si vous êtes totalement bloqué hors du compte, la plateforme officielle assistance aux victimes de piratage détaille la marche à suivre selon votre fournisseur.
Changez immédiatement votre mot de passe
C’est le premier geste, celui qui expulse l’attaquant s’il ne s’est pas encore installé. Choisissez un mot de passe long, unique et jamais réutilisé sur un autre service. Pour en générer un solide sans effort, notre générateur de mots de passe sécurisés crée une chaîne aléatoire directement dans votre navigateur.
Déconnectez toutes les sessions actives
Changer le mot de passe ne suffit pas toujours : une session déjà ouverte peut rester active. Cherchez l’option « Se déconnecter de toutes les sessions » ou « Gérer les appareils » dans les paramètres de sécurité. Vous éjectez ainsi l’intrus de tous les navigateurs et téléphones connectés.
Activez la double authentification
La double authentification ajoute un code temporaire en plus du mot de passe. Même si un pirate récupère vos identifiants plus tard, il lui manquera ce second facteur. Privilégiez une application d’authentification ou une clé physique plutôt que le SMS, plus vulnérable.
Vérifiez les règles de transfert et les filtres
Voici l’étape que presque personne ne pense à contrôler. Un attaquant crée souvent une règle qui transfère une copie de vos messages vers sa propre adresse. Passez en revue les filtres, les redirections automatiques et les réponses automatiques, puis supprimez tout ce que vous n’avez pas paramétré.
Prévenez vos contacts et sécurisez les comptes liés
Pendant l’intrusion, le pirate a pu écrire à votre carnet d’adresses pour propager des liens piégés. Avertissez vos proches et vos collègues de ne pas cliquer sur vos derniers envois suspects. Réinitialisez ensuite le mot de passe de chaque service qui utilisait cette boîte comme adresse de récupération.
Lancez une analyse antivirus de votre appareil
Si vos identifiants ont fuité via un logiciel espion, changer le mot de passe ne servira à rien. Exécutez une analyse complète avec un antivirus à jour sur l’ordinateur et le smartphone concernés. Supprimez toute menace détectée avant de vous reconnecter au compte assaini.
Les règles de transfert : le piège le plus souvent oublié
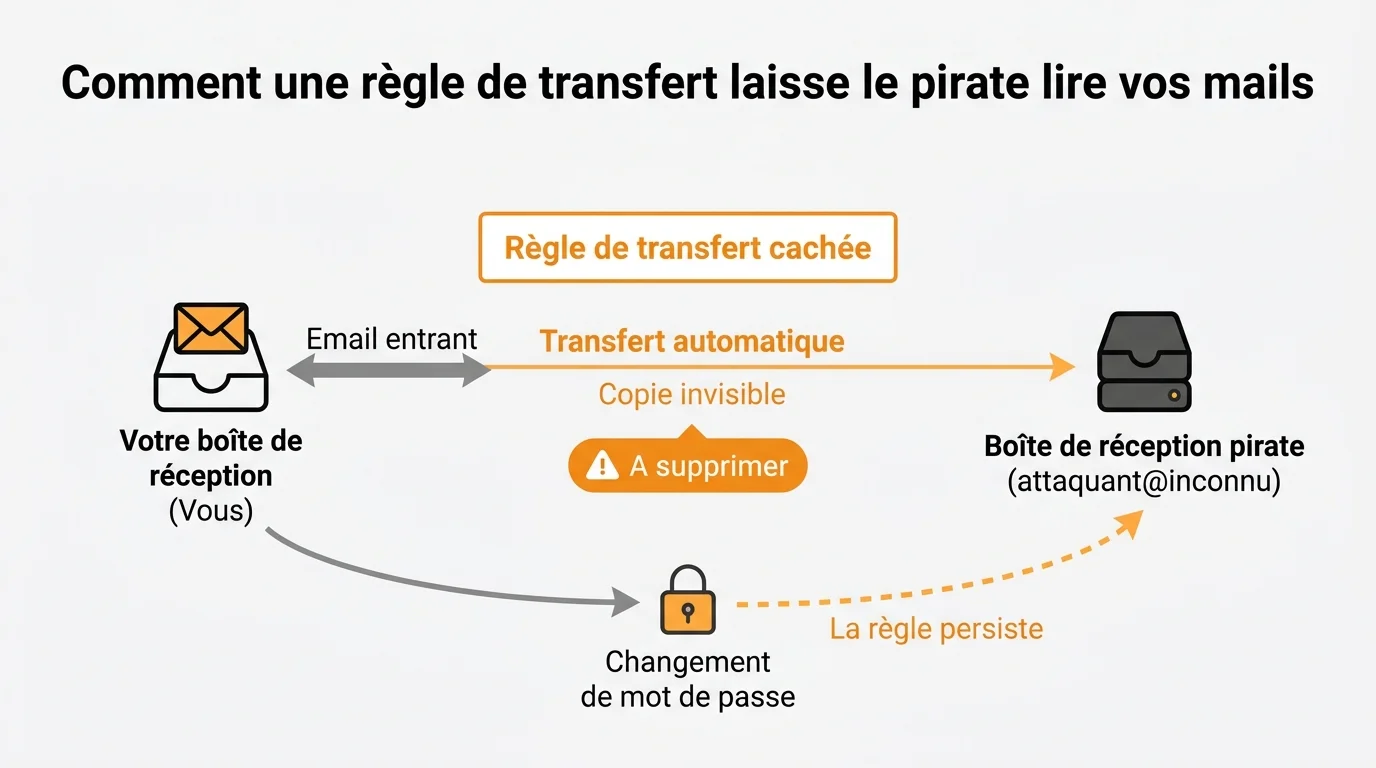
La règle de transfert mérite sa propre section tant elle est redoutable. Invisible dans la boîte de réception classique, elle survit à un simple changement de mot de passe. Le pirate continue de recevoir une copie de chaque message, y compris vos codes de réinitialisation.
Une redirection cachée transforme votre boîte en fuite permanente : tant que la règle existe, l'attaquant lit vos mails sans jamais se reconnecter.
Ce mécanisme s’apparente à l’usurpation d’adresse que nous décrivons dans notre article sur le spoofing et l’usurpation d’email. Vérifiez donc les onglets « Transfert », « Filtres » et « Règles » de votre messagerie, puis supprimez la moindre entrée inconnue. Contrôlez aussi l’adresse de secours et le numéro de téléphone associés au compte.
Comment éviter un nouveau piratage de votre messagerie ?
Reprendre le contrôle est une chose, ne pas revivre l’épisode en est une autre. Quelques habitudes durables réduisent nettement le risque. Elles tiennent en deux piliers : des identifiants solides et des réflexes face aux pièges.
Un mot de passe unique et un gestionnaire dédié
Réutiliser le même mot de passe partout, c’est offrir toutes vos portes avec une seule clé. Un gestionnaire de mots de passe retient des identifiants uniques pour chaque service à votre place. Si vous cherchez aussi à mieux protéger vos échanges, comparez les alternatives à Gmail chiffrées qui limitent l’exposition de vos données.
Des réflexes durables face au phishing
La majorité des piratages de messagerie commencent par un courriel frauduleux bien imité. Apprenez à repérer un expéditeur douteux, un lien masqué ou une urgence artificielle. Notre guide pour reconnaître un email de phishing détaille les douze signaux qui doivent vous faire fermer le message sans cliquer.
En combinant un mot de passe unique, la double authentification et une vigilance constante, vous transformez votre boîte mail en cible peu rentable. Un pirate préfère toujours une victime moins protégée. Ces réflexes vous coûtent quelques minutes et vous évitent des semaines de nettoyage. Sur l’ordinateur lui-même, vérifiez aussi que votre protection couvre les fonctionnalités indispensables d’un antivirus.